APIセキュリティサービス
APIシールド
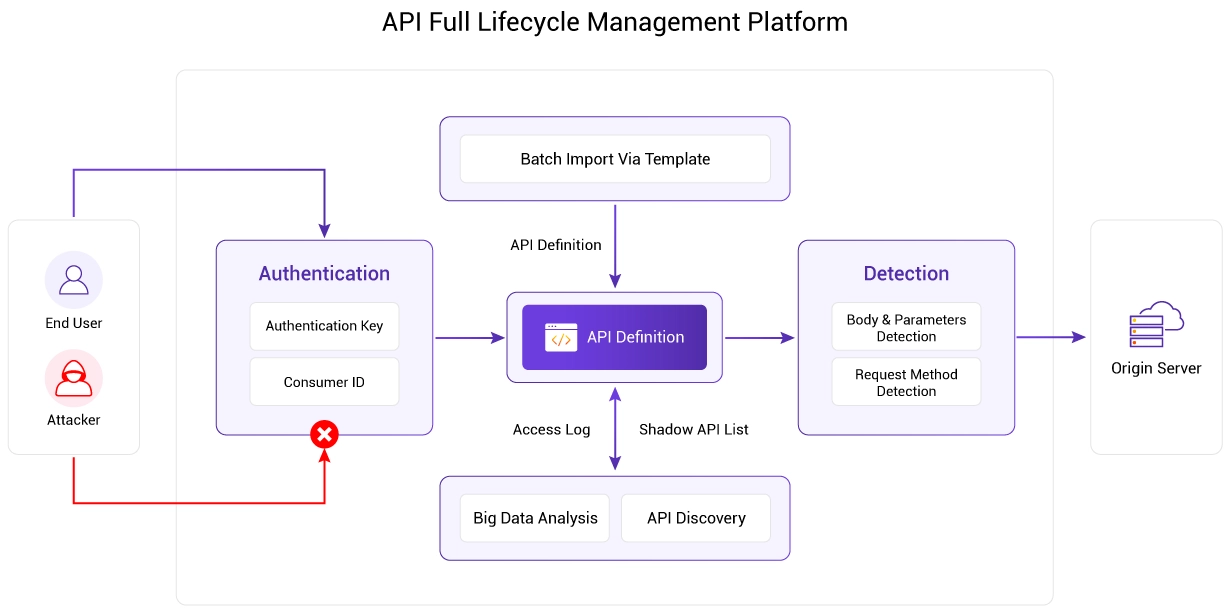
ライフサイクル全体にわたるAPI保護、継続的な検出、リアルタイムの脅威検出、および悪意のあるトラフィックがオリジンに到達する前のエッジでの強制適用により、APIセキュリティを強化します。

公開されているAPIや未知のAPIを継続的に発見し、セキュリティチームが脆弱性を特定し、悪用される機会を減らすのに役立ちます。

3,000以上のグローバルPoP(接続拠点)全体で、悪意のあるAPIリクエストがオリジンインフラストラクチャに到達する前に検知し、ブロックします。

API利用者を検証し、アクセスポリシーを適用することで、不正なリクエストを防止し、重要なバックエンドサービスを保護します。

APIセキュリティをWAF、DDoS攻撃対策、ボット管理と統合することで、多層的なエンドツーエンドのWAAP保護を実現します。

APIライフサイクル全体にわたって、プライバシーや運用状況を含むAPIリソースの一元的なインベントリを作成および管理します。
高度なログ分析技術を用いて、未知のAPIや管理されていないAPIを自動的に検出します。
リクエストのパラメータと本文を、定義された型、範囲、構造と照合して検証し、準拠していないリクエストを特定してブロックします。
動的認証トークンを使用してリクエストの正当性を検証し、無効な認証情報や偽造されたIDを使用したリクエストはAPIに到達する前に拒否します。