簡単に解説: WAAP と WAF の主な違いは、保護範囲にあります。Webアプリケーションファイアウォール(WAF)は、HTTPおよびHTTPSトラフィックを検査し、SQLインジェクションやクロスサイトスクリプティング(XSS)などのWeb攻撃を防ぎます。一方、WebアプリケーションおよびAPI保護(WAAP)は、WAFの機能に加え、APIセキュリティ、ボット管理、DDoS攻撃対策など、より幅広いセキュリティ機能を統合したソリューションです。通常、WAFはWAAPソリューションを構成する機能の一つです。
Webアプリケーションファイアウォール(WAF)とは?
Webアプリケーションファイアウォール(WAF)は、アプリケーション層(レイヤー7)のWebリクエストを分析し、セキュリティルールに基づいて不審なトラフィックの許可、ブロック、または追加検証を行うセキュリティ対策です。WAFは、CDNのエッジノードに配置するほか、リバースプロキシとして動作させたり、アプリケーションインフラに組み込んだりすることができます。
WAFは、SQLインジェクション、クロスサイトスクリプティング(XSS)、悪意のあるHTTPリクエストなど、一般的な脅威への対策に役立ちます。最新のWAFはAPIトラフィックも検査でき、一部の製品ではレート制限、振る舞い分析、自動脅威検知などの機能も提供しています。ただし、WAF単体では、包括的なAPIディスカバリー、高度なボット対策、複数レイヤーにわたるDDoS攻撃対策を十分にカバーできない場合があります。
WebアプリケーションおよびAPI保護(WAAP)とは?
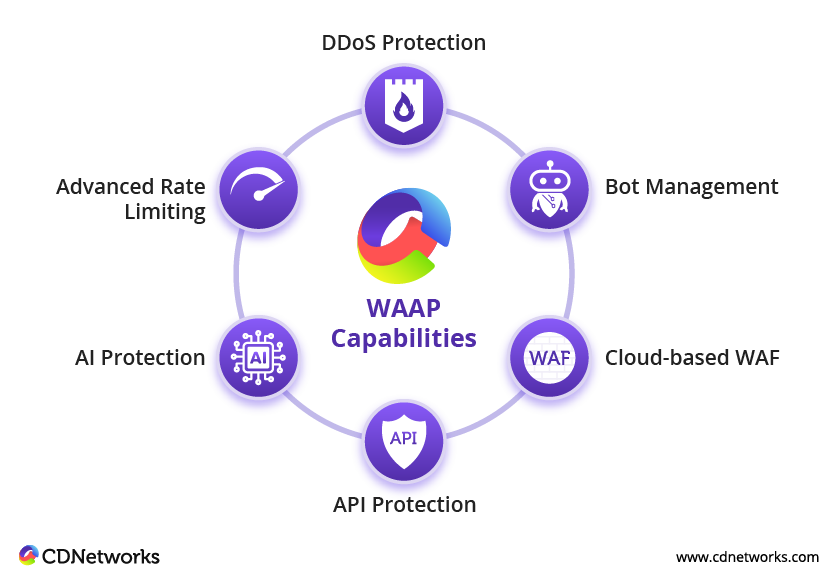
WAAPは、WebアプリケーションとAPIを包括的に保護するための統合型セキュリティソリューションです。通常、WAF、APIセキュリティ、ボット管理、DDoS攻撃対策という4つの主要機能を組み合わせています。
WAAPプラットフォームは、悪意のあるリクエストをフィルタリングするだけでなく、APIエンドポイントの検出、API仕様に基づくリクエストの検証、自動化された不正利用の検知、異常なトラフィックパターンの識別などにも対応します。また、一部のWAAPソリューションでは、脅威インテリジェンスや振る舞い分析を活用し、WebアプリケーションやAPIに対するセキュリティポリシーを動的に調整できます。
WAAPは、モバイルアプリケーション、ECサイト、マイクロサービスアーキテクチャなどの環境で特に重要です。これらの環境では、重要なビジネス機能がAPIを通じて外部に公開されることが多いため、より包括的なセキュリティ対策が求められます。
WAAPとWAFの主な違い
| 比較項目 | WAF | WAAP |
|---|---|---|
| 主な目的 | 悪意のあるWebリクエストをフィルタリングする | 統合されたセキュリティ機能によってWebアプリケーションとAPIを保護する |
| Web攻撃対策 | 中核となる機能 | WAF機能を通じて提供 |
| APIセキュリティ | APIリクエストの検査が可能。高度な保護機能は製品によって異なる | 通常、APIディスカバリーやAPIに特化した保護機能を搭載 |
| ボット対策 | 追加機能の有効化や別製品の導入が必要となる場合がある | 通常、専用のボット管理機能を統合 |
| DDoS攻撃対策 | 一部のアプリケーション層DDoS攻撃を緩和できる | 通常、アプリケーション層のDDoS攻撃対策を統合。ネットワーク層の保護範囲は製品によって異なる |
| セキュリティ管理 | 主にWAFのセキュリティポリシーを管理 | 単一のプラットフォームで複数のセキュリティ機能を連携・管理 |
ポイント: WAAPとWAFの本質的な違いは、保護範囲の広さとセキュリティ機能の統合度にあります。WAFがAPIリクエストを検査できるかどうかが両者を分ける基準ではありません。具体的な保護機能は、ベンダーや製品の構成によって異なります。
WAAPとWAFの違いがAPIセキュリティにおいて重要な理由
オンラインショップを例に考えてみましょう。WAFは、決済ページを狙ったインジェクション攻撃をブロックできます。しかし、攻撃者は自動化されたボットを使ってログインAPIにクレデンシャルスタッフィング攻撃を仕掛けたり、在庫照会APIに大量のリクエストを送信したり、注文IDを改ざんして他の顧客のデータに不正アクセスしたりする可能性もあります。
WAAPプラットフォームは、WAFによるトラフィックフィルタリング、ボット検知、APIエンドポイントごとのレート制限、APIの可視化などの機能を組み合わせることで、こうした多様な脅威に一元的に対処できます。
ただし、WAFもWAAPも、オブジェクトレベルの認可不備(Broken Object Level Authorization、BOLA)を自動的に修正できるわけではありません。アプリケーション側で、各ユーザーが要求したデータへのアクセス権限を持っているかどうかを検証する必要があります。OWASP API Security Top 10でも、オブジェクトレベルの認可不備は重要なAPIセキュリティリスクとして挙げられています。そのため、実行時のセキュリティ対策は、安全な開発プロセスやセキュリティテストと組み合わせることが重要です。
WAFとWAAPのどちらを選ぶべきか?
WAFが適しているケース: 主な目的が従来型のWebサイトを一般的なWeb攻撃から保護することであり、外部に公開しているAPIが限られ、ボット対策やDDoS攻撃対策を別のソリューションですでに実施している場合は、WAFだけで要件を満たせる可能性があります。
WAAPを検討すべきケース: インターネットに公開されたAPI、モバイルアプリケーションのバックエンド、マイクロサービスなどを運用している場合や、クレデンシャルスタッフィング、スクレイピング、アプリケーション層DDoS攻撃などの脅威に直面している場合には、WAAPが適しています。また、複数のセキュリティ機能を統一されたポリシーと可視化機能で一元管理したい企業にも有効です。
セキュリティプラットフォームを選定する際は、公開しているAPIやアプリケーション、ログに記録された攻撃パターン、既存のセキュリティ対策、セキュリティ運用体制などを総合的に評価する必要があります。現在利用しているWAFにAPIセキュリティやボット対策の機能がすでに搭載されている場合は、製品名ではなく、実際に提供される機能を比較することが重要です。
WAAPソリューションを選ぶ際に確認すべきポイント
WAAPソリューションを評価する際は、以下の機能を確認しましょう。
- APIディスカバリーと保護: APIエンドポイントを検出・把握し、想定外のリクエストを検知するとともに、エンドポイントごとにきめ細かなセキュリティポリシーを適用できること。
- ボット管理: 正規の自動アクセスと、悪意のあるスクレイピング、クレデンシャルスタッフィング、その他の不正な自動化トラフィックを識別できること。
- DDoS攻撃への耐性: アプリケーション層のDDoS攻撃を効果的に緩和できること。また、ネットワーク層のDDoS攻撃対策が含まれているかどうかも確認すること。
- 適応型脅威検知: マネージドルール、振る舞い分析、効率的なセキュリティポリシーの調整に対応していること。
- セキュリティ運用の可視性: ログやアラートを一元管理でき、具体的な対応につながる脅威分析情報を提供できること。
さらに、導入環境との互換性、アプリケーションのレイテンシーへの影響、誤検知への対応方法、既存の開発ワークフローとの連携についても確認する必要があります。
CDNetworksはWAAPによるセキュリティ対策をどのように支援するのか?
CDNetworks Cloud Security 2.0は、クラウドネイティブなエッジプラットフォーム上で、WAF、APIセキュリティ、ボット管理、DDoS攻撃対策を統合したセキュリティソリューションです。AIを活用した脅威検知と一元化されたセキュリティ管理機能により、企業のWebアプリケーションとAPIを保護しながら、安定性と信頼性の高いデジタル体験の提供を支援します。
よくある質問(FAQ)
WAAPはWAFの代わりになりますか?
WAAPは、WAFの機能をより包括的なセキュリティプラットフォームに統合したもので、通常はAPIセキュリティ、ボット管理、DDoS攻撃対策も含まれます。WAAPを導入した場合も、WAFの防御機能は統合ソリューションの一部として引き続き利用されます。
WAFでAPIを保護できますか?
最新のWAFは、HTTPベースのAPIトラフィックを検査し、SQLインジェクションや悪意のあるリクエストなどの一般的な脅威をブロックできます。ただし、APIディスカバリー、APIスキーマ検証、API固有の不正利用検知などの高度な機能は、製品によって異なります。
WAAPはWAFより優れていますか?
WAAPは、WAF、APIセキュリティ、ボット管理、DDoS攻撃対策を統合し、より広範な保護を提供します。一方、公開APIが少なく、セキュリティ要件が比較的シンプルな企業では、WAFで十分な場合もあります。最適な選択は、想定される脅威やインフラ環境によって異なります。
WAAPとAPIゲートウェイは同じものですか?
WAAPは、WebアプリケーションやAPIをサイバー攻撃から保護することを主な目的としています。一方、APIゲートウェイは、APIのルーティング、認証、アクセスポリシー、トラフィック管理などを担います。両者は相互に補完できますが、一部の機能が重複する場合もあります。
WAAPだけでAPIのセキュリティを確保できますか?
WAAPは、一般的なAPI攻撃、自動化された不正利用、悪意のあるトラフィックへの対策に役立ちます。ただし、包括的なAPIセキュリティを実現するには、強固な認証、適切な認可、安全なコーディング、定期的な脆弱性テスト、継続的なセキュリティ監視も必要です。