快速解答: WAAP 与 WAF 的主要区别在于防护范围。Web 应用防火墙(WAF)通过检查 HTTP 和 HTTPS 流量,帮助抵御 SQL 注入、跨站脚本攻击(XSS)等 Web 攻击。Web 应用与 API 防护(WAAP)则在 WAF 功能的基础上,进一步整合 API 安全、机器人管理和 DDoS 攻击缓解等能力。WAF 通常是 WAAP 解决方案的组成部分之一。
什么是 Web 应用防火墙(WAF)?
Web 应用防火墙(WAF)是一种安全防护机制,通过分析应用层(第 7 层)的 Web 请求,并根据预设规则对可疑流量进行放行、拦截或验证。WAF 可以部署在 CDN 边缘节点、作为反向代理运行,或集成在应用基础设施中。
WAF 能够帮助抵御 SQL 注入、跨站脚本攻击(XSS)以及恶意 HTTP 请求等常见威胁。现代 WAF 还可以检查 API 流量,部分产品也提供速率限制、行为分析和自动化威胁检测等功能。然而,仅依靠 WAF 可能无法实现全面的 API 发现、专业化的机器人防护或多层 DDoS 攻击缓解。
什么是 Web 应用与 API 防护(WAAP)?
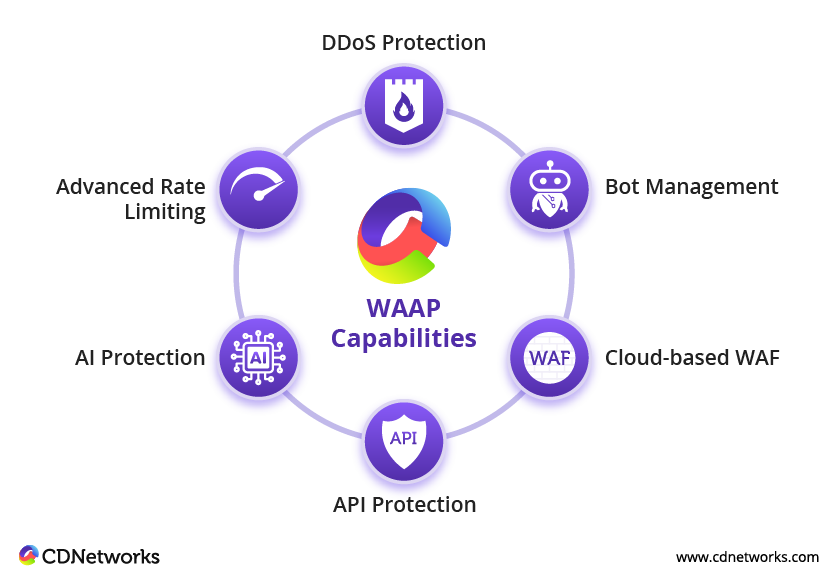
WAAP 是一种针对 Web 应用和 API 的综合安全防护方案,通常整合四项核心能力:WAF、API 安全、机器人管理和 DDoS 防护。
除了过滤恶意请求,WAAP 平台还可以发现 API 端点、根据 API 规范验证请求、检测自动化滥用行为,以及识别异常流量模式。部分 WAAP 解决方案还利用威胁情报和行为分析技术,动态调整针对 Web 应用和 API 的安全防护策略。
WAAP 尤其适用于移动应用、电子商务平台和微服务架构等场景。这些业务通常通过 API 对外开放关键业务功能,因此需要更加全面的安全防护。
WAAP 与 WAF 的主要区别
| 对比维度 | WAF | WAAP |
|---|---|---|
| 主要用途 | 过滤恶意 Web 请求 | 通过集成式安全防护能力保护 Web 应用和 API |
| Web 攻击防护 | 核心功能 | 通过集成 WAF 实现防护 |
| API 安全 | 可以检查 API 请求,更深入的防护能力因产品而异 | 通常包含 API 发现及专项安全防护功能 |
| 机器人防护 | 可能需要额外启用相关功能或部署独立产品 | 通常集成专门的机器人管理功能 |
| DDoS 防护 | 可以缓解部分应用层 DDoS 攻击 | 通常集成应用层 DDoS 防护,网络层防护的覆盖范围因产品而异 |
| 安全管理 | 主要围绕 WAF 安全策略进行管理 | 通过统一平台协调和管理多种安全防护能力 |
核心结论: WAAP 与 WAF 的关键区别在于防护范围及安全能力的整合程度,而非 WAF 是否能够检查 API 请求。具体防护能力会因供应商和产品配置而有所不同。
为什么 WAAP 与 WAF 的区别对 API 安全至关重要?
以在线商城为例,WAF 可以拦截针对结账页面的注入攻击,但攻击者也可能利用自动化机器人对登录 API 发起撞库攻击、向库存查询接口发送大量请求,或通过篡改订单标识符非法访问其他客户的数据。
WAAP 平台能够整合 WAF 流量过滤、机器人检测、针对特定 API 端点的速率限制,以及 API 可见性等能力,从而协同应对上述多种安全威胁。
不过,无论是 WAF 还是 WAAP,都无法自动修复对象级授权失效(Broken Object Level Authorization,BOLA)漏洞。应用程序仍需验证每位用户是否有权访问所请求的数据记录。OWASP API 安全十大风险将对象级授权失效列为重要的 API 安全风险。因此,运行时安全防护仍需与安全开发和安全测试相结合。
应该选择 WAF 还是 WAAP?
选择 WAF: 如果企业的主要需求是保护传统网站免受常见 Web 攻击,API 对外暴露的范围有限,并且已经通过其他安全方案实现机器人防护或 DDoS 防护,那么 WAF 可能就足以满足需求。
考虑 WAAP: 如果企业运营面向公网的 API、移动应用后端或微服务架构,面临撞库、数据抓取或应用层 DDoS 攻击等威胁,或者希望通过统一的安全策略和可视化能力管理多种防护机制,那么 WAAP 通常是更合适的选择。
在选择安全平台之前,企业应全面评估对外开放的 API 和应用、流量日志中的攻击模式、现有安全防护措施,以及自身的安全运维能力。如果当前使用的 WAF 已经包含 API 安全和机器人防护功能,则应重点比较产品的实际能力,而不是仅根据产品名称作出判断。
选择 WAAP 解决方案时应关注哪些能力?
企业在评估 WAAP 解决方案时,应重点关注以下能力:
- API 发现与防护: 识别并清点 API 端点,检测异常请求,并针对不同端点实施精细化安全策略。
- 机器人管理: 区分合法的自动化访问与恶意数据抓取、撞库攻击及其他滥用行为。
- DDoS 防护能力: 有效缓解应用层 DDoS 攻击,同时明确解决方案是否包含网络层 DDoS 防护。
- 自适应威胁检测: 支持托管安全规则、行为分析,以及便捷高效的安全策略调优。
- 安全运维可见性: 提供集中化的安全日志、告警和可操作的威胁分析信息。
此外,企业还应评估解决方案的部署兼容性、对应用延迟的影响、误报处理机制,以及安全策略与现有开发工作流程的集成能力。
CDNetworks 如何提供 WAAP 安全防护?
CDNetworks Cloud Security 2.0 基于云原生边缘平台,整合 WAF、API 安全、机器人管理和 DDoS 防护能力。借助 AI 驱动的威胁检测技术和集中化安全管理功能,CDNetworks 帮助企业保护 Web 应用和 API,同时保障数字业务体验的稳定性与可靠性。
常见问题
WAAP 能否替代 WAF?
WAAP 将 WAF 功能整合到更全面的安全防护平台中,通常还包含 API 安全、机器人管理和 DDoS 防护。企业采用 WAAP 后,通常仍会保留 WAF 的防护能力,并将其作为集成式安全解决方案的一部分。
WAF 能否保护 API?
现代 WAF 可以检查基于 HTTP 的 API 流量,并拦截 SQL 注入和恶意请求等常见威胁。不过,API 发现、API Schema 验证,以及针对 API 的滥用行为检测等高级功能,取决于具体 WAF 产品的能力。
WAAP 是否比 WAF 更好?
WAAP 通过整合 WAF、API 安全、机器人管理和 DDoS 防护,提供更广泛的安全防护。对于 API 对外暴露范围较小、安全需求相对简单的企业,WAF 可能已经足够。具体选择应根据面临的安全威胁和基础设施需求来决定。
WAAP 与 API 网关是同一种技术吗?
WAAP 主要用于保护 Web 应用和 API 免受网络威胁,而 API 网关主要负责 API 路由、身份验证、访问策略和流量管理。两者可以相互配合,但部分产品的功能可能存在重叠。
仅使用 WAAP 就能确保 API 安全吗?
WAAP 可以帮助抵御常见 API 攻击、自动化滥用和恶意流量,但全面的 API 安全防护还需要结合强身份验证、严格的访问授权、安全编码实践、定期漏洞测试和持续安全监控。