DDoS ボットネットとは、サイバー攻撃者によって侵害されたインターネット接続機器で構成されるネットワークのことで、攻撃者はこれらの機器を連携させて分散型サービス拒否(DDoS)攻撃を実行します。感染した各機器は*ボット(bot)*と呼ばれ、攻撃対象にトラフィックやリクエストを送信します。
多数のボットが連携して動作することで、Web サイト、API、サーバー、ネットワークに過剰な負荷をかけ、正規ユーザーがサービスを利用できない状態に陥らせます。ボットネットは一般的に、コンピューター、ルーター、サーバー、IoT(モノのインターネット)デバイスなどで構成されます。
DDoS ボットネットの仕組みとは?
ボットネットを利用した DDoS 攻撃は、通常、次の 4 つの段階で実行されます。
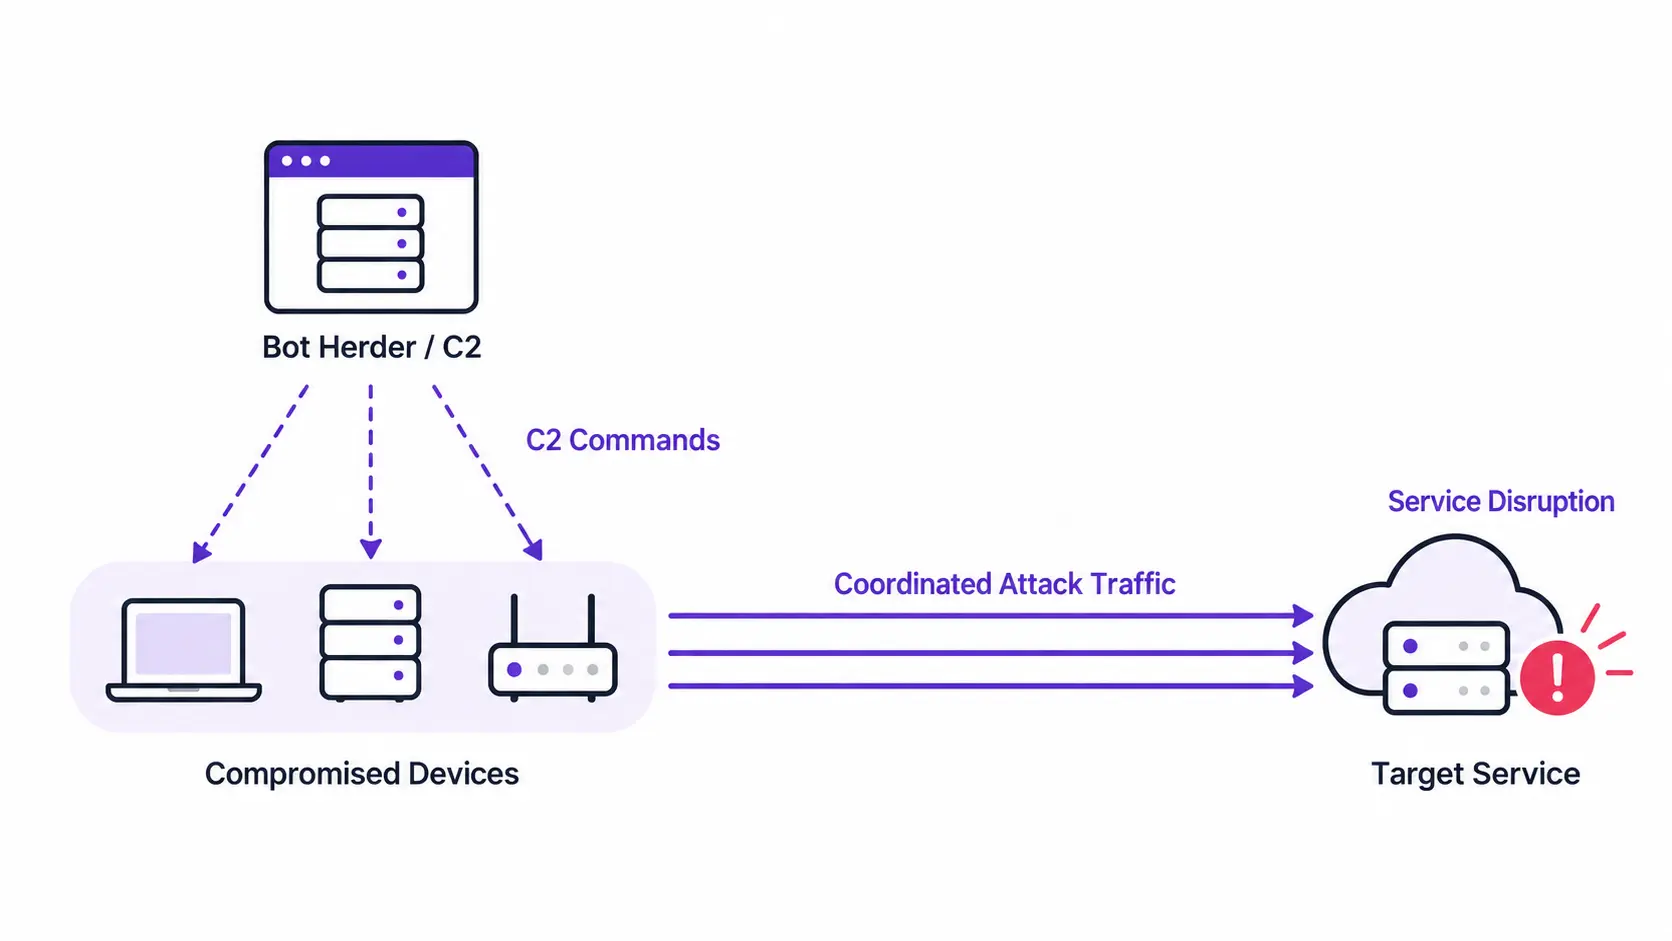
1. デバイスへの侵入
攻撃者は、脆弱なパスワード、更新されていないソフトウェア、安全性の低い設定などを悪用し、デバイスをマルウェアに感染させます。デバイスの所有者は、侵害されていることに気づかない場合もあります。
2. 指揮・制御(C2)
ボットネットの操作者は、指揮・制御(C2)インフラを通じてボットに指示を送ります。ボットネットには、集中管理型のサーバーを使用するものと、ピアツーピア(P2P)通信を利用するものがあります。
3. 連携した攻撃トラフィックの送信
感染したデバイスは、選定された攻撃対象に対してパケットの送信、ネットワーク接続の確立、アプリケーションリクエストの送信などを行います。多くの場合、これらの動作は同時に実行されます。
4. サービスの妨害
攻撃によって発生した負荷が、ネットワーク帯域幅、接続処理能力、アプリケーションの処理リソースを枯渇させ、応答遅延、エラー、サービス停止などを引き起こします。
攻撃者が標的システムを直接制御する必要はありません。多数のデバイスから送信される攻撃トラフィックによって、正規ユーザーへのサービス提供に必要なリソースを消費させる仕組みです。
DDoS ボットネット、ボットネット、DDoS 攻撃の違いとは?
これら 3 つの用語は互いに関連していますが、それぞれ異なる概念を表しています。
| 用語 | 意味 |
|---|---|
| ボットネット(Botnet) | 攻撃者によって制御される、侵害されたデバイスのネットワーク。スパムメールの送信、詐欺行為、DDoS 攻撃などに悪用される可能性があります。 |
| DDoS ボットネット | DDoS 攻撃トラフィックを組織的に生成するために利用されるボットネット。 |
| DDoS 攻撃 | 分散した複数の送信元からトラフィックやリクエストを送り、標的サービスの正常な稼働を妨害しようとする攻撃。 |
主な違い: ボットネットは攻撃者が制御するリソースであり、DDoS は攻撃手法を指します。すべてのボットネットが DDoS 攻撃に使われるわけではなく、すべての DDoS 攻撃にマルウェア感染型のボットネットが必要なわけでもありません。例えば、リフレクション攻撃や増幅攻撃では、正規の第三者サーバーをマルウェアに感染させることなく、攻撃に悪用できます。詳しくは、ボットネットワークをご覧ください。
ボットネットが実行できる DDoS 攻撃の種類とは?
ボットネットは、さまざまな種類の攻撃トラフィックを生成し、異なるシステムリソースに過剰な負荷をかけることができます。
| 攻撃の種類 | 代表例 | 主な影響 |
|---|---|---|
| ボリューム型攻撃 | UDP フラッド攻撃 | 大量のトラフィックでネットワーク帯域幅を飽和させます。 |
| プロトコル攻撃・状態枯渇型攻撃 | SYN フラッド攻撃 | 接続処理リソースやネットワーク機器の処理能力を消費します。 |
| アプリケーション層攻撃 | HTTP フラッド攻撃 | Web サイト、API、バックエンドサービスに過剰な負荷をかけます。 |
セキュリティチームは、攻撃の種類に応じて、1 秒あたりのビット数(bps)、1 秒あたりのパケット数(pps)、1 秒あたりのリクエスト数(RPS)などの指標を監視します。詳しくは、ボリューム型 DDoS 攻撃、アプリケーション層 DDoS 攻撃、および HTTP フラッド攻撃をご覧ください。
実際に発生した DDoS ボットネット攻撃の事例
Mirai と 2016 年の Dyn 障害。 Mirai は、インターネットに接続されたカメラや録画機器など、多数の IoT デバイスに感染しました。2016 年 10 月には、Mirai の亜種を利用したボットネットが DNS サービスプロバイダー Dyn への攻撃に関与し、サービス障害を引き起こしました。この影響で、複数の大手 Web サイトへのアクセスにも支障が生じました。この事件については、米国司法省が公表しています。
2026 年の Aisuru と KimWolf。 2026 年 3 月 19 日、米国司法省は、Aisuru、KimWolf、およびその他 2 つの IoT ボットネットが使用する指揮・制御(C2)インフラを妨害する国際共同作戦を発表しました。当局によると、これら 4 つのボットネットは、世界中で合計 300 万台以上のデバイスを乗っ取っていたとされています。
これらの事例は、侵害された一般消費者向けデバイスやネットワーク機器が、重要なオンラインサービスを妨害する攻撃に悪用される可能性を示しています。
ボットネットによる DDoS 攻撃を見分ける方法とは?
DDoS ボットネット攻撃の兆候として、次のような異常が挙げられます。
- トラフィックの急増: 帯域幅の使用量、パケットレート、HTTP リクエスト数が突然大幅に増加する。
- 繰り返される通信パターン: 多数の異なる送信元アドレスから、類似したリクエストや接続試行が繰り返される。
- 特定のエンドポイントへの集中: ログインページ、API、処理負荷の高いアプリケーション機能に異常なアクセスが集中する。
- サービス品質の低下: 応答遅延の増加、接続失敗、HTTP エラー、タイムアウトなどが発生する。
これらの兆候は、通常時のトラフィックのベースラインと比較し、リクエストのパターンとオリジンサーバーのパフォーマンスを関連付けて分析することが重要です。多数の異なる送信元 IP アドレスが確認された場合、分散型の攻撃である可能性はありますが、それだけで各デバイスがマルウェアに感染したボットであると断定することはできません。
企業が DDoS ボットネット攻撃から身を守る方法とは?
ボットネットによる DDoS 攻撃は、分散した多数の送信元から実行され、攻撃中に手法が変化することもあります。そのため、個々の IP アドレスをブロックするだけでは十分な防御はできません。
企業は、以下の 4 つの対策を組み合わせて、多層的な防御体制を構築することが重要です。
-
上流ネットワークでフラッド攻撃トラフィックを除去する。 DDoS トラフィックスクラビング(トラフィック洗浄)や上流でのトラフィックフィルタリングを活用し、大量の攻撃トラフィックが重要なネットワーク回線を飽和させる前に吸収・遮断します。
-
アプリケーションと API を保護する。 レート制限、振る舞い分析、適切な Web アプリケーションファイアウォール(WAF)ルールを組み合わせ、正規ユーザーへの不要なアクセス制限を避けながら、悪意のある HTTP リクエストによる被害を軽減します。
-
悪意のあるボットを制御する。 ボット対策を導入し、有害な自動化トラフィックを検知・制限します。ネットワーク層とアプリケーション層の防御は、それぞれ異なる脅威に対応します。
-
攻撃への備えを強化する。 オリジンサーバーへのアクセスを保護し、通常時のトラフィックを監視するとともに、DDoS 攻撃への対応計画を策定し、防御対策の有効性をテストします。また、ボットネットへの組み込みを防ぐため、接続機器にセキュリティパッチを適用し、適切なセキュリティ設定を行うことも重要です。
WAF だけですべての DDoS 攻撃を防ぐことはできません。 ネットワーク層のフラッド攻撃に対しては、十分な上流ネットワーク容量とネットワーク層での DDoS 緩和対策が必要になる場合があります。CDNetworks Flood Shield 2.0 は、Web サイト、アプリケーション、API、ネットワークインフラに対して、多層的な DDoS 防御を提供します。
よくある質問(FAQ)
すべてのボットネットは DDoS 攻撃に使用されるのですか?
いいえ。ボットネットは、スパムメールの送信、クレデンシャルスタッフィング攻撃(認証情報の不正利用)、データの窃取、その他の悪意ある自動化処理にも利用されます。
ボットネットを使わずに DDoS 攻撃を実行することは可能ですか?
はい。リフレクション攻撃や増幅攻撃では、正規の第三者サーバーをボットネット用マルウェアに感染させることなく、攻撃に悪用できます。
WAF で DDoS ボットネット攻撃を防ぐことはできますか?
WAF は、対応可能な HTTP/S 攻撃のフィルタリングに役立ちます。ただし、大規模なネットワーク層のフラッド攻撃に対しては、十分な上流ネットワーク容量とネットワーク層での DDoS 緩和対策も必要です。