DDoS 僵尸网络是由遭到入侵的联网设备组成的网络,攻击者通过协同控制这些设备发起分布式拒绝服务(DDoS)攻击。每台受感染的设备都称为僵尸设备(bot),能够向目标发送网络流量或请求。
通过协同发起攻击,僵尸设备可以使网站、API、服务器或网络不堪重负,导致正常用户无法访问服务。僵尸网络通常由计算机、路由器、服务器,以及物联网(IoT)设备组成。
DDoS 僵尸网络如何运作?
由僵尸网络发起的 DDoS 攻击通常分为四个阶段:
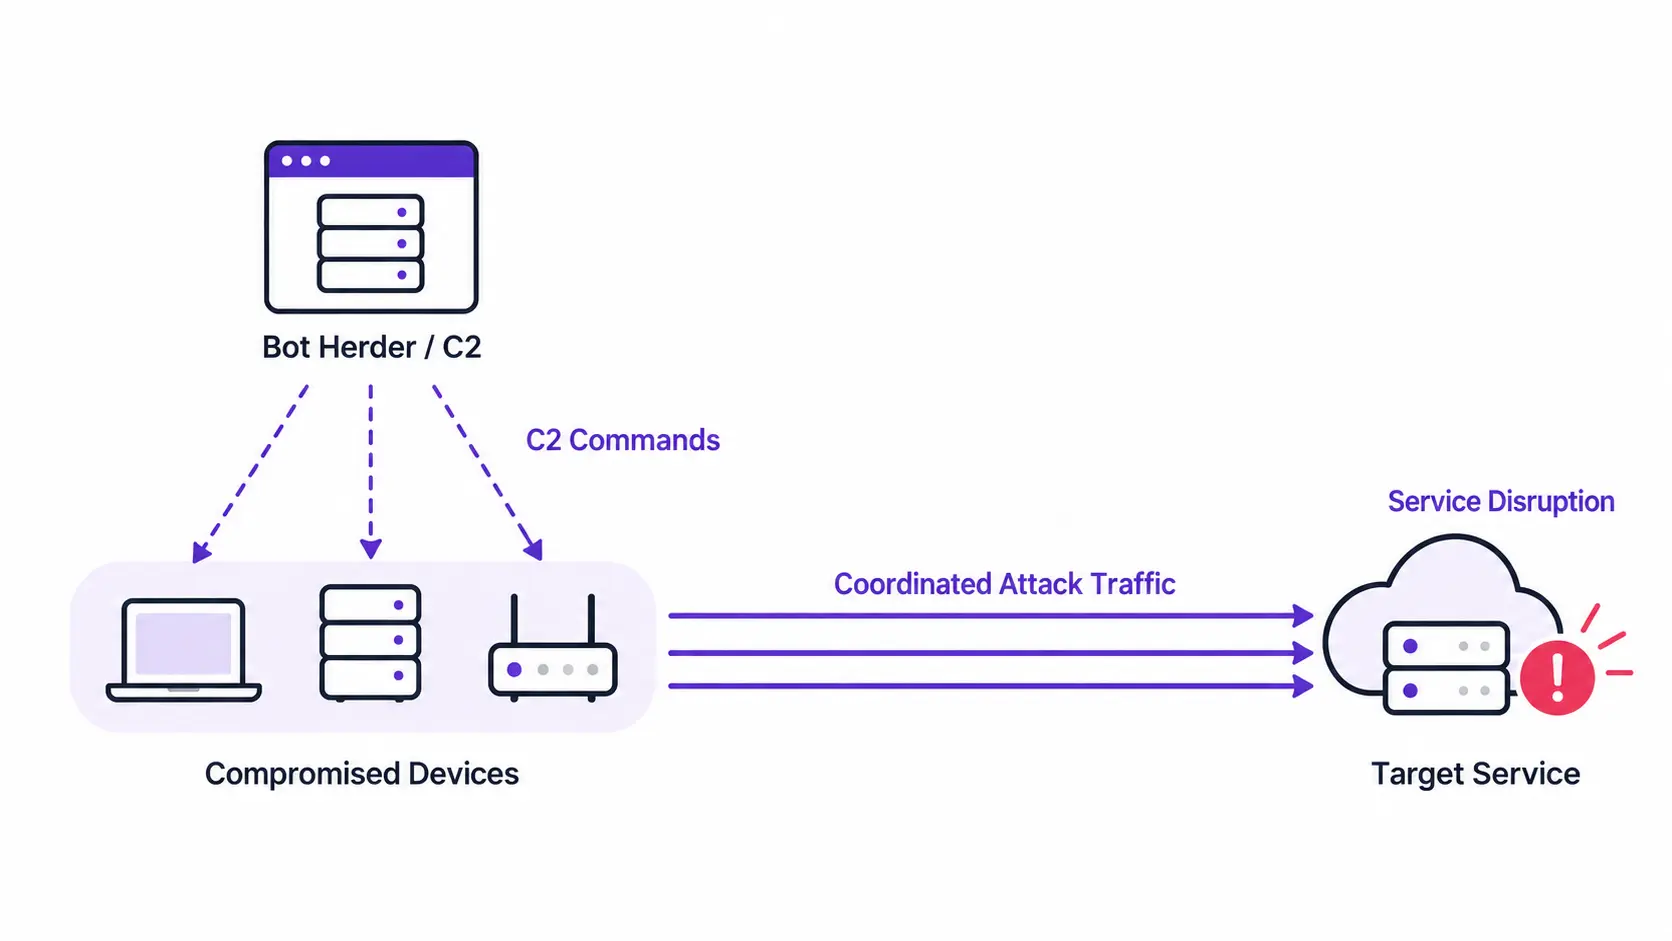
1. 设备入侵
攻击者利用弱密码、过时的软件或不安全的配置,通过恶意软件感染设备。设备所有者可能完全不知道自己的设备已遭入侵。
2. 命令与控制(C2)
僵尸网络操控者通过命令与控制(C2)基础设施下发指令。部分僵尸网络依赖集中式服务器,另一些则采用点对点(P2P)通信方式。
3. 协同发起攻击流量
受感染的设备针对选定目标生成数据包、建立网络连接或发送应用请求,通常会在同一时间集中发起攻击。
4. 服务中断
由此产生的负载可能耗尽网络带宽、连接容量或应用处理资源,导致响应延迟、错误或服务中断。
攻击者无须直接控制目标系统,而是通过协同发起的攻击流量耗尽目标向正常用户提供服务所需的资源。
DDoS 僵尸网络、僵尸网络与 DDoS 攻击有何区别?
这三个术语彼此相关,但含义有所不同:
| 术语 | 含义 |
|---|---|
| 僵尸网络(Botnet) | 由攻击者控制的受入侵设备网络,可用于发送垃圾邮件、实施欺诈或发起 DDoS 攻击等恶意活动。 |
| DDoS 僵尸网络 | 专门用于协同生成 DDoS 攻击流量的僵尸网络。 |
| DDoS 攻击 | 利用来自多个分布式来源的流量或请求,试图使目标服务无法正常运行的攻击行为。 |
核心区别:僵尸网络是攻击者控制的资源,而 DDoS 指的是一种攻击方式。并非所有僵尸网络都会发起 DDoS 攻击,也并非所有 DDoS 攻击都需要依赖感染恶意软件的僵尸网络。例如,反射攻击和放大攻击可以在不感染第三方服务器的情况下,滥用这些合法服务器实施攻击。了解更多关于僵尸网络的信息。
僵尸网络可以发起哪些类型的 DDoS 攻击?
僵尸网络可以生成不同类型的攻击流量,针对不同的系统资源发起攻击:
| 攻击类型 | 典型示例 | 主要影响 |
|---|---|---|
| 流量型攻击 | UDP 洪水攻击 | 占满网络带宽。 |
| 协议攻击或状态耗尽型攻击 | SYN 洪水攻击 | 耗尽连接资源或网络设备的处理能力。 |
| 应用层攻击 | HTTP 洪水攻击 | 使网站、API 或后端服务负载过高。 |
安全团队可以根据攻击类型,监测每秒比特数(bps)、每秒数据包数(pps)和每秒请求数(RPS)等指标。进一步了解流量型 DDoS 攻击和应用层 DDoS 攻击,以及其中的 HTTP 洪水攻击。
真实的 DDoS 僵尸网络攻击案例
Mirai 与 2016 年 Dyn 事件。 Mirai 曾感染大量物联网设备,包括联网摄像头和录像设备。2016 年 10 月,一种 Mirai 变种僵尸网络参与了针对 DNS 服务提供商 Dyn 的攻击,导致其服务中断,并影响了用户对多个大型网站的访问。美国司法部对此案件进行了记录。
2026 年的 Aisuru 与 KimWolf 事件。 2026 年 3 月 19 日,美国司法部宣布开展了一次国际联合行动,摧毁了 Aisuru、KimWolf 及另外两个物联网僵尸网络所使用的部分命令与控制(C2)基础设施。据有关部门报告,这四个僵尸网络在全球范围内累计劫持了超过 300 万台设备。
这些事件表明,遭到入侵的消费级设备和网络设备可以被攻击者利用,对关键在线服务造成严重干扰。
如何识别僵尸网络发起的 DDoS 攻击?
以下是一些值得警惕的潜在迹象:
- 流量激增: 带宽使用量、数据包速率或 HTTP 请求量突然大幅上升。
- 重复性流量模式: 来自大量不同源地址的请求或连接尝试呈现相似特征。
- 特定端点遭到集中攻击: 登录页面、API 或资源消耗较高的应用功能承受异常访问压力。
- 服务性能下降: 响应延迟增加、连接失败、HTTP 错误或请求超时。
应将这些异常信号与正常流量基线进行比较,并结合源站性能分析请求模式。大量不同的源 IP 地址可能表明攻击具有分布式特征,但仅凭这一点,无法证明这些地址对应的设备就是受感染的僵尸设备。
企业如何防御 DDoS 僵尸网络攻击?
僵尸网络发起的 DDoS 攻击具有来源分散的特点,而且攻击者可能在攻击过程中调整策略,因此仅靠封禁个别 IP 地址远远不够。
企业应结合以下四项互为补充的防护措施:
-
在上游过滤洪水攻击流量。 利用 DDoS 流量清洗和上游流量过滤技术,在大流量攻击占满关键网络链路之前,将恶意流量吸收或拦截。
-
保护应用和 API。 结合速率限制、行为分析以及适用的 Web 应用防火墙(WAF)规则,缓解恶意 HTTP 请求造成的影响,同时避免不必要地拦截正常用户。
-
治理恶意机器人流量。 采用机器人流量防护措施,识别并限制有害的自动化流量。网络层和应用层防护分别针对不同类型的威胁。
-
加强安全防护准备。 保护源站访问入口、监测流量基线、制定 DDoS 应急响应计划,并测试防护措施的有效性。此外,还应及时修补联网设备漏洞并加强设备安全配置,降低设备被僵尸网络控制的风险。
仅靠 WAF 无法阻止所有 DDoS 攻击:面对网络层洪水攻击,还可能需要充足的上游网络容量和网络层 DDoS 防护措施。CDNetworks Flood Shield 2.0 为网站、应用、API 和网络基础设施提供多层次 DDoS 防护。
常见问题解答
所有僵尸网络都会被用于 DDoS 攻击吗?
不会。僵尸网络还可用于发送垃圾邮件、实施凭证填充攻击、窃取数据或执行其他恶意自动化任务。
没有僵尸网络也能发起 DDoS 攻击吗?
可以。反射攻击和放大攻击能够滥用合法的第三方服务器发起攻击,而无须通过僵尸网络恶意软件感染这些服务器。
WAF 能否阻止 DDoS 僵尸网络攻击?
WAF 可以帮助过滤其防护范围内的 HTTP/S 攻击。但对于大规模网络层洪水攻击,还需要依靠充足的上游网络容量和网络层 DDoS 缓解措施。